“พัสดุของคุณตกค้าง กรุณากดลิงก์ชำระค่าส่ง” “บัญชีของท่านถูกระงับ ยืนยันตัวตนภายใน 24 ชั่วโมง” “คุณได้รับสิทธิ์คืนภาษี” ข้อความแนวนี้ส่งถึงหลายคนทั้งทาง SMS อีเมล แชต และโซเชียล เป้าหมายของมันคือ Phishing หรือการ “ตกปลา” ข้อมูลของเรา เปรียบเหมือนคนแปลกหน้าที่แต่งเครื่องแบบปลอมมาเคาะประตูบ้านขอดูบัตรประชาชน บทความนี้รวบรวมสัญญาณเตือนตามคำแนะนำของ Microsoft เพิ่มตัวอย่างที่พบบ่อยในบ้านเรา และบอกวิธีรับมือทั้งก่อนและหลังเผลอกดลิงก์ไปแล้ว
Phishing คืออะไร
ตามนิยามของ Microsoft Phishing คือการโจมตีที่พยายามขโมยเงินหรือข้อมูลตัวตนของเรา ด้วยการหลอกให้เปิดเผยข้อมูลส่วนตัว เช่น เลขบัตรเครดิต ข้อมูลธนาคาร หรือรหัสผ่าน ผ่านเว็บไซต์ที่ปลอมตัวเป็นของจริง มิจฉาชีพมักแอบอ้างเป็นบริษัทที่น่าเชื่อถือ เพื่อน หรือคนรู้จัก ในข้อความปลอมที่มีลิงก์ไปยังเว็บไซต์ปลอม และไม่ได้มีแค่อีเมล แต่รวมถึง SMS และข้อความทางโซเชียลมีเดียหรือแม้แต่ในเกมด้วย
7 สัญญาณเตือนที่ Microsoft แนะนำให้สังเกต
| สัญญาณ | ลักษณะ | ตัวอย่างในชีวิตจริง |
|---|---|---|
| 1. เร่งรัดหรือขู่ | บอกให้กดหรือโทรทันที อ้างว่าจะได้รางวัลหรือจะโดนปรับ เพื่อไม่ให้เราคิดหรือปรึกษาใคร | “ชำระภายใน 2 ชั่วโมง ไม่งั้นระงับบริการ” |
| 2. ผู้ส่งที่ไม่เคยเห็น | ข้อความจากผู้ส่งครั้งแรกหรือไม่ค่อยติดต่อ ต้องระวังเป็นพิเศษ | อีเมลจากบริษัทที่เราไม่เคยใช้บริการ |
| 3. สะกดผิดหรือไวยากรณ์แปลก | องค์กรจริงมักตรวจเนื้อหามาดี ข้อความแปลกๆ อาจเกิดจากการแปลมั่วหรือจงใจทำเพื่อหลบตัวกรอง | คำไทยที่แปลกๆ ประโยคไม่เป็นธรรมชาติ |
| 4. ทักทายแบบทั่วไป | บริษัทที่เรามีบัญชีควรรู้ชื่อเรา ถ้าขึ้นต้นว่า “เรียนท่านลูกค้า” ทั่วไปมาก ให้สงสัย | “เรียนผู้ใช้งาน” ไม่มีชื่อเรา |
| 5. โดเมนอีเมลไม่ตรง | อ้างว่าเป็น Microsoft หรือธนาคาร แต่ส่งจากโดเมนอื่น เช่น Gmail หรือสะกดเลียนแบบเช่น micros0ft.com หรือ rnicrosoft.com | อีเมลที่ตัวอักษร o เปลี่ยนเป็นเลข 0 |
| 6. แบนเนอร์เตือนใน Outlook | Outlook จะขึ้นข้อความว่าไม่สามารถตรวจสอบผู้ส่งได้ เมื่อมีบางอย่างผิดปกติในส่วนหัวอีเมล | ดูภาพด้านล่าง |
| 7. ลิงก์หรือไฟล์แนบที่ไม่คาดคิด | ถ้าสงสัยว่าเป็นของปลอม อย่าเปิดลิงก์หรือไฟล์แนบ | ไฟล์ .zip หรือ .exe ในอีเมลที่ไม่ได้ขอ |

ภาพประกอบ: Microsoft Support (แบนเนอร์เตือนเมื่อ Outlook ตรวจสอบผู้ส่งไม่ได้)
วิธีเช็กลิงก์ก่อนกดจริง
วิธีที่ Microsoft แนะนำคือ เลื่อนเมาส์ไปวางเหนือลิงก์ แต่ไม่ต้องกด แล้วดูที่อยู่เว็บที่แสดงขึ้นมาในกล่องเล็กๆ ว่าตรงกับที่ข้อความโชว์หรือไม่ ตามภาพตัวอย่างด้านล่าง ข้อความบนจอเขียนเป็นชื่อธนาคาร แต่ที่อยู่จริงเป็นเลขตัวเลขที่ไม่เกี่ยวข้อง
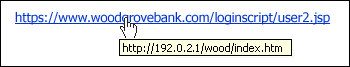
ภาพประกอบ: Microsoft Support
| อุปกรณ์ | วิธีดูปลายทางจริงของลิงก์ |
|---|---|
| คอมพิวเตอร์ | วางเมาส์เหนือลิงก์ ดูที่อยู่ที่ปรากฏ |
| Android | กดค้างที่ลิงก์เพื่อเปิดหน้าคุณสมบัติที่แสดงปลายทางจริง |
| iPhone/iPad | กดค้างเบาๆ ที่ลิงก์ (Apple เรียกว่า light long-press) |
รูปแบบหลอกลวงที่พบบ่อยในบ้านเรา
- พัสดุตกค้าง/ค่าส่งไม่ครบ: SMS หรือแชตให้กดลิงก์ชำระเงินเล็กน้อยเพื่อรับพัสดุ ซึ่งจริงๆ คือเว็บเก็บข้อมูลบัตร
- บัญชีธนาคารหรือแอปถูกระงับ: ให้กดลิงก์ยืนยันตัวตน แล้วกรอกรหัสผ่านหรือ OTP
- คืนภาษี รับเงินรางวัล หรือสิทธิ์พิเศษ: ล่อด้วยผลประโยชน์ เพื่อให้เรากรอกข้อมูลบัตรหรือบัญชี
- แอบอ้างเป็นหน่วยงานรัฐหรือเจ้าหน้าที่: โทรมาขู่ว่าคดีความหรือค่าปรับ เพื่อให้โอนเงินหรือบอกรหัส ซึ่งตรงกับคำแนะนำของ Microsoft ที่ว่า ถ้าถูกกดดันหรือขู่ ให้วางสายแล้วหาเบอร์ติดต่อของหน่วยงานนั้นจากช่องทางทางการ แล้วโทรกลับเมื่อใจเย็นแล้ว
- รับงานออนไลน์ง่ายๆ ได้เงินเร็ว: เริ่มจากรางวัลเล็กน้อยเพื่อสร้างความเชื่อใจ แล้วหลอกให้โอนเงินก้อนใหญ่
- เพื่อนหรือญาติทักมาขอยืมเงิน: เมื่อบัญชีแชตของเพื่อนถูกแฮ็ก ควรโทรหาเพื่อนยืนยันก่อนเสมอ (Microsoft ก็แนะนำให้ยืนยันกับคนที่ส่งข้อความผ่านอีกช่องทางหนึ่ง เช่นโทรศัพท์)
หลักง่ายๆ ที่ใช้ได้ทุกกรณี: ธนาคารและองค์กรที่น่าเชื่อถือโดยทั่วไปไม่ขอให้บอกรหัส OTP หรือ PIN ทางข้อความหรือโทรศัพท์ ถ้าใครขอ ให้ถือว่าผิดปกติไว้ก่อน
ถ้าได้รับข้อความต้องสงสัย ทำอย่างไร
| ขั้นตอน | สิ่งที่ทำ |
|---|---|
| 1 | อย่ากดลิงก์หรือไฟล์แนบ ในข้อความที่สงสัย |
| 2 | ถ้ากลัวว่าข้อความอาจเป็นของจริง ให้เปิดเบราว์เซอร์แท็บใหม่ แล้วเข้าเว็บขององค์กรนั้นเองจากที่บันทึกไว้หรือค้นหาใหม่ แล้วติดต่อผ่านเบอร์หรืออีเมลทางการที่อยู่ในเว็บ เบอร์หลังบัตรสมาชิก หรือบนใบแจ้งหนี้ |
| 3 | ถ้าข้อความดูเหมือนมาจากคนที่รู้จัก ให้ติดต่อคนนั้นผ่านช่องทางอื่น เช่นโทรหา เพื่อยืนยัน |
| 4 | แจ้งว่าเป็นข้อความหลอกลวง (ดูหัวข้อถัดไป) |
| 5 | ลบข้อความทิ้ง |
วิธีแจ้งว่าเป็น Phishing
| ที่ไหน | วิธีทำ |
|---|---|
| Outlook และ Outlook.com | เลือกอีเมลต้องสงสัย แล้วที่ริบบอนเลือก Report → Report phishing เป็นวิธีที่เร็วที่สุดในการแจ้ง ย้ายออกจากกล่องจดหมาย และช่วยปรับปรุงตัวกรองให้เจออีเมลแบบนี้น้อยลง (ดูการตั้งค่าบล็อกอีเมลขยะเพิ่มได้ที่ จัดการอีเมลขยะและผู้ส่งที่ถูกบล็อกใน Outlook) |
| แอปอีเมลอื่นที่ไม่ใช่ Outlook | Microsoft แนะนำให้แนบอีเมลต้นฉบับเป็นไฟล์แนบในอีเมลฉบับใหม่ส่งไปที่ phish@office365.microsoft.com โดย ห้ามกด Forward เพราะต้องการอีเมลต้นฉบับพร้อมส่วนหัวเพื่อตรวจสอบ |
| เว็บไซต์น่าสงสัยใน Edge | คลิกจุดสามจุด (Settings and more) มุมขวาบน → Help and feedback → Report unsafe site |
ถ้าเผลอกดลิงก์หรือกรอกข้อมูลไปแล้ว
อย่าตื่นตระหนก ทำตามลำดับที่ Microsoft แนะนำดังนี้ให้เร็วที่สุด
| ลำดับ | สิ่งที่ทำ |
|---|---|
| 1 | จดรายละเอียดเท่าที่จำได้ขณะที่ยังสด เช่น ข้อมูลที่กรอกไป (ชื่อผู้ใช้ เลขบัญชี รหัสผ่าน) และเกิดขึ้นที่ไหน (อีเมล แชต) |
| 2 | เปลี่ยนรหัสผ่านทันที ของทุกบัญชีที่เกี่ยวข้อง และบัญชีอื่นที่ใช้รหัสเดียวกัน ควรตั้งรหัสไม่ซ้ำกันในแต่ละบัญชี |
| 3 | เปิดการยืนยันตัวตนสองขั้นตอน (Two-step verification) ให้ทุกบัญชีที่ทำได้ (ดูวิธีของบัญชี Microsoft ที่ เปิดยืนยันตัวตนสองขั้นตอนใน Outlook และดูการตรวจความปลอดภัยบัญชีที่ Security Checkup) |
| 4 | ถ้าข้อมูลบัตรเครดิตหรือบัญชีธนาคารถูกเปิดเผย ให้ติดต่อธนาคารหรือผู้ออกบัตรเพื่อแจ้งความเสี่ยงทุจริต |
| 5 | ถ้าสูญเสียเงินหรือถูกขโมยข้อมูลตัวตน ให้แจ้งเจ้าหน้าที่ตำรวจโดยเร็ว รายละเอียดที่จดไว้ในข้อ 1 จะเป็นประโยชน์มาก (ในประเทศไทยมีช่องทางแจ้งความออนไลน์ และสายด่วนรับแจ้งเหตุอาชญากรรมออนไลน์ ควรตรวจสอบช่องทางล่าสุดจากเว็บไซต์ของหน่วยงานทางการเอง) |
ถ้าบัญชี Microsoft หรือ Outlook ของเราเองถูกแฮ็ก ดูวิธีกู้คืนที่ กู้บัญชี Outlook ที่ถูกแฮ็ก
ตัวอย่างใช้งานจริง
คุณป้าได้รับ SMS ว่า “พัสดุของคุณถูกตีกลับ กดลิงก์เพื่อยืนยันที่อยู่ภายใน 12 ชั่วโมง” ทั้งที่ไม่ได้สั่งของอะไรเลย ลูกสาวสอนให้ทำตามขั้นตอนคือ ไม่กดลิงก์ ตรวจว่าตัวเองมีพัสดุจริงไหมจากแอปของร้านที่เคยสั่ง เมื่อไม่มีจึงลบข้อความ และแจ้งเป็นข้อความขยะผ่านแอปข้อความของเครื่อง ผลคือไม่เสียข้อมูลและไม่เสียเงิน ต่างจากเพื่อนบ้านที่กดลิงก์แล้วกรอกเลขบัตร ซึ่งต้องรีบโทรอายัดบัตรและเปลี่ยนรหัส
ข้อควรรู้
- ลิงก์ย่อและ QR Code ก็ถูกนำมาใช้หลอกได้เช่นกัน เพราะมองไม่ออกว่าปลายทางคือที่ไหน ถ้าไม่แน่ใจที่มา อย่าสแกนหรือกดโดยไม่ตรวจสอบ
- เว็บไซต์ที่สงสัยว่าเป็นเว็บปลอม ควรสังเกตชื่อโดเมนให้ตรงกับของจริงทุกตัวอักษร ก่อนใส่รหัสผ่านหรือข้อมูลบัตรใดๆ
- ถ้าอุปกรณ์ติดมัลแวร์ อาจต้องสแกนเครื่อง (อ่านการตั้งค่าพื้นฐานได้ที่ Windows Security ใน Windows 11)
- หลังเกิดเหตุ ให้ตรวจดูอุปกรณ์ที่เข้าสู่ระบบบัญชีของเราว่ามีของแปลกหน้าหรือไม่ (ดู ตรวจกิจกรรมการลงชื่อเข้าใช้และลบอุปกรณ์)
สรุป
จำสั้นๆ ว่า “หยุด คิด ตรวจ แล้วค่อยกด” ข้อความที่เร่งให้ทำทันที ขู่ หรือให้ผลประโยชน์เกินจริง คือสัญญาณเตือนเสมอ ตรวจที่อยู่ลิงก์จริง ตรวจโดเมนผู้ส่ง ติดต่อองค์กรผ่านช่องทางทางการ ไม่บอก OTP หรือรหัสผ่านกับใคร และถ้าพลาดไปแล้ว ให้รีบเปลี่ยนรหัสผ่าน เปิดการยืนยันตัวตนสองขั้นตอน และแจ้งธนาคารหรือตำรวจโดยเร็ว
