บัญชี Microsoft เก็บประวัติการลงชื่อเข้าใช้ไว้ให้ตรวจย้อนหลังได้ ถ้าสงสัยว่าโดนแอบเข้า การดู กิจกรรมการเข้าสู่ระบบ Microsoft คือจุดเริ่มต้นที่ควรเช็คก่อน บทความนี้บอกวิธีอ่านรายการและวิธีถอดอุปกรณ์ที่ไม่รู้จัก
ดูกิจกรรมการเข้าสู่ระบบ
| ขั้นตอน | สิ่งที่ต้องทำ |
|---|---|
| 1 | เปิด account.microsoft.com ไปที่ ความปลอดภัย |
| 2 | เลือก กิจกรรมการเข้าสู่ระบบ (Sign-in activity) |
| 3 | ดูแต่ละรายการ: ประเภท (สำเร็จ/รหัสผิด), ระบบปฏิบัติการ, ตำแหน่งโดยประมาณ และเวลา |
| 4 | ถ้าเจอรายการที่ไม่ใช่คุณ กด นี่ไม่ใช่ฉัน ระบบจะพาไปเปลี่ยนรหัสและปิดช่องโหว่ |
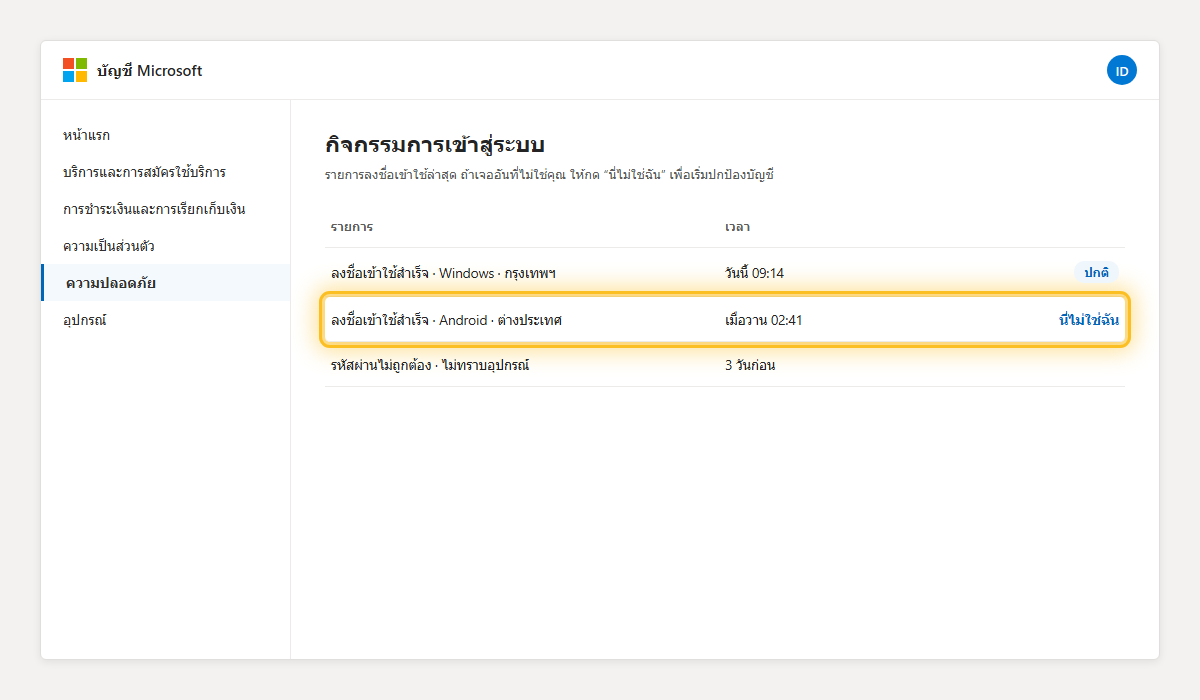
ตำแหน่งที่ขึ้นเป็น “ต่างประเทศ” ไม่ได้แปลว่าถูกแฮ็กเสมอไป บางครั้งเป็นเพราะ VPN หรือเครือข่ายมือถือ ให้ดูประกอบกับอุปกรณ์และเวลาที่คุณใช้จริง
ถอดอุปกรณ์ที่ไม่รู้จัก
| ขั้นตอน | สิ่งที่ต้องทำ |
|---|---|
| 1 | ในหน้าบัญชี Microsoft ไปที่แท็บ อุปกรณ์ |
| 2 | ดูรายชื่อเครื่องที่ผูกกับบัญชี ถ้ามีเครื่องที่ไม่ใช่ของคุณ กด เอาออก หรือ ลบอุปกรณ์ |
| 3 | สำหรับแอปหรือบริการที่เชื่อมบัญชีไว้ ไปที่ ความเป็นส่วนตัว › แอปและบริการที่เข้าถึงข้อมูล แล้วถอนสิทธิ์อันที่ไม่ใช้ |
ถ้าพบว่าโดนเข้าจริง
เปลี่ยนรหัสผ่านทันที เปิด การยืนยันตัวตนสองขั้นตอน และทำตามขั้นตอนกู้บัญชีเต็มรูปแบบใน กู้บัญชีที่ถูกแฮ็ก อย่าลืมเช็ควิธีการชำระเงินและที่อยู่อีเมลสำรองว่ายังเป็นของคุณ
คำถามที่พบบ่อย
ดูย้อนหลังได้กี่วัน? โดยทั่วไปประมาณ 30 วัน ถ้าต้องการเก็บหลักฐานให้จับภาพหน้าจอไว้
ถอดอุปกรณ์แล้วต้องล็อกอินใหม่ไหม? เครื่องนั้นจะถูกให้ยืนยันตัวตนใหม่ครั้งต่อไป ส่วนเครื่องของคุณไม่กระทบ