ข่าวเว็บไซต์ถูกเจาะ ข้อมูลผู้ใช้หลายล้านรายการรั่วไหล อาจทำให้หลายคนสงสัยว่า “แล้วอีเมลของเราอยู่ในนั้นด้วยหรือเปล่า” มีบริการฟรีชื่อ Have I Been Pwned (อ่านว่า “แฮฟ ไอ บีน พอนด์”) ที่รวบรวมเหตุการณ์ข้อมูลรั่วไหลจากทั่วโลก ให้เราพิมพ์อีเมลเข้าไปตรวจได้ว่าเคยโผล่ในเหตุการณ์ไหนบ้าง เปรียบเหมือนการเช็กว่าชื่อเราอยู่ใน “รายชื่อผู้ได้รับผลกระทบ” หรือไม่ บทความนี้อธิบายวิธีใช้ ข้อจำกัด และสิ่งที่ควรทำเมื่อพบว่าข้อมูลรั่ว
Have I Been Pwned คืออะไร
ตามคำอธิบายในหน้าคำถามที่พบบ่อยของบริการ นี่คือบริการที่รวบรวมเหตุการณ์ข้อมูลรั่วไหลเพื่อช่วยให้คนทั่วไปประเมินว่าข้อมูลส่วนตัวของตนถูกเปิดเผยหรือไม่ ก่อตั้งโดย Troy Hunt (ผู้เชี่ยวชาญด้านความปลอดภัยข้อมูล) และใช้งานได้ ฟรี สำหรับการตรวจอีเมลหรือชื่อผู้ใช้ของตัวเอง
| หัวข้อ | สิ่งที่บริการระบุไว้ |
|---|---|
| ใช้ทำอะไร | พิมพ์อีเมลหรือชื่อผู้ใช้ แล้วระบบตอบว่าพบในเหตุการณ์รั่วไหลใดบ้าง |
| ค่าใช้จ่าย | ตรวจอีเมลหรือชื่อผู้ใช้ของตัวเองฟรี |
| ความเป็นส่วนตัวของการค้นหา | บริการระบุว่าการค้นหาไม่ถูกบันทึก (searches are not logged) และใช้การเชื่อมต่อที่เข้ารหัส |
| ข้อมูลที่ต้องกรอก | ใช้เพียงอีเมลอย่างเดียว ซึ่งไม่พอสำหรับเข้าถึงบัญชีของเรา ไม่ต้องใส่รหัสผ่าน |
ขั้นตอนตรวจอีเมลของตัวเอง
| ขั้นตอน | วิธีทำ |
|---|---|
| 1 | พิมพ์ที่อยู่เว็บ haveibeenpwned.com ในช่องที่อยู่ของเบราว์เซอร์ด้วยตัวเอง ห้ามกดจากลิงก์ในข้อความหรืออีเมลที่ใครส่งมา เพราะอาจเป็นเว็บปลอม |
| 2 | พิมพ์อีเมลที่ต้องการตรวจลงในช่องค้นหา แล้วกดตรวจสอบ |
| 3 | อ่านผล ถ้าไม่พบ แปลว่าอีเมลนี้ไม่อยู่ในเหตุการณ์รั่วไหลที่บริการรู้จัก ถ้าพบ จะมีรายชื่อเหตุการณ์ พร้อมประเภทข้อมูลที่รั่ว เช่น อีเมล รหัสผ่าน ชื่อผู้ใช้ |
| 4 | ตรวจให้ครบทุกอีเมลที่ใช้สมัครบริการ (อีเมลหลัก อีเมลสำรอง และอีเมลเก่า) |
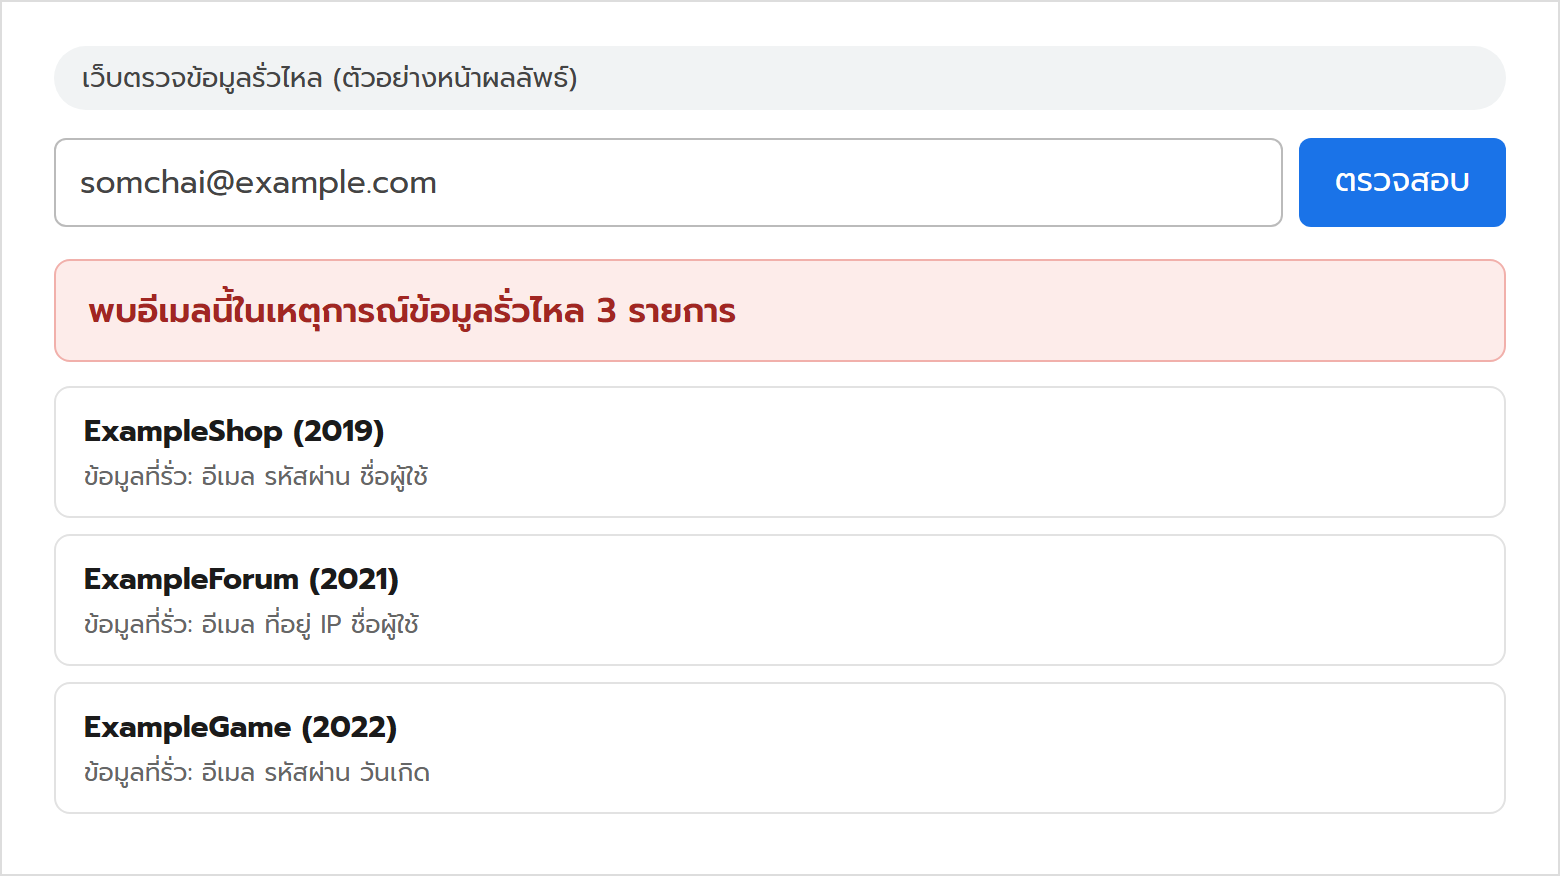
ภาพจำลองหน้าผลลัพธ์เพื่อประกอบการอธิบาย (ไม่ใช่สกรีนช็อตจริง) ชื่อเหตุการณ์และอีเมลในภาพเป็นตัวอย่างสมมติ
ถ้าพบว่าข้อมูลรั่ว ต้องทำอย่างไร
บริการแนะนำให้ เปลี่ยนรหัสผ่านทันที สำหรับบัญชีที่เกี่ยวข้อง ส่วนบันทึกเหตุการณ์ที่เคยรั่วจะยังคงอยู่ในฐานข้อมูล สิ่งที่ควรทำเพิ่มเติมมีดังนี้
| ลำดับ | สิ่งที่ทำ |
|---|---|
| 1 | เข้าเว็บที่ถูกระบุในเหตุการณ์ แล้ว เปลี่ยนรหัสผ่าน ทันที (เปิดเว็บด้วยการพิมพ์ที่อยู่เอง ไม่กดจากอีเมลแจ้งเตือน) |
| 2 | ถ้าใช้รหัสผ่านเดียวกันกับเว็บอื่น ให้เปลี่ยนทุกเว็บที่ใช้รหัสเดียวกัน และตั้งรหัสไม่ซ้ำกันในแต่ละที่ |
| 3 | เปิด การยืนยันตัวตนสองขั้นตอน ให้บัญชีสำคัญ (ดู เปิด 2-Step Verification ให้บัญชี Google และ ของบัญชี Microsoft) |
| 4 | ระวังข้อความหลอกลวงที่อ้างข้อมูลจริงของเรา เพราะมิจฉาชีพอาจใช้ข้อมูลที่รั่วมาสร้างความน่าเชื่อถือ (ดู สังเกตข้อความและอีเมลหลอกลวง) |
| 5 | ถ้าข้อมูลที่รั่วมีเลขบัตรหรือข้อมูลการเงิน ให้ติดต่อธนาคารหรือผู้ออกบัตรเพื่อแจ้งความเสี่ยง และตรวจรายการเคลื่อนไหวเป็นระยะ |
| 6 | ถ้าบัญชีที่ถูกเจาะคือ Outlook หรือบัญชี Microsoft ดูวิธีกู้คืนที่ กู้บัญชี Outlook ที่ถูกแฮ็ก |
บริการ “Notify me” แจ้งเตือนเมื่อเกิดรั่วไหลครั้งใหม่
นอกจากตรวจย้อนหลังแล้ว บริการมีตัวเลือก Notify me ที่คอยเฝ้าดูอีเมลของเรา และแจ้งเตือนเมื่ออีเมลนั้นโผล่ในเหตุการณ์รั่วไหลครั้งใหม่ในอนาคต ตามคำอธิบายของบริการ ต้องยืนยันความเป็นเจ้าของอีเมลด้วยการกดลิงก์ในอีเมลยืนยัน และการแจ้งเตือนจะส่งไปยังอีเมลที่เราเฝ้าดูเท่านั้น (ระบบเก็บเพียงอีเมล วันที่สมัคร และรหัสยืนยัน) และใช้เฝ้าดูอีเมลของคนอื่นที่เราไม่ได้เป็นเจ้าของไม่ได้
ข้อจำกัดที่ควรรู้
- ผลลัพธ์ “ไม่พบ” ไม่ได้แปลว่าปลอดภัยแน่นอน เพียงแปลว่าอีเมลไม่อยู่ในเหตุการณ์ที่บริการรู้จักและรวบรวมไว้ เหตุการณ์รั่วไหลบางครั้งยังไม่ถูกเปิดเผยหรือยังไม่ถูกเพิ่มในฐานข้อมูล
- ผลลัพธ์ “พบ” ไม่ได้แปลว่าบัญชีของเราถูกแฮ็กแล้ว แต่แปลว่าข้อมูลบางส่วนเคยถูกเปิดเผยจากเว็บนั้น ควรถือเป็นสัญญาณให้เปลี่ยนรหัสผ่านและเสริมความปลอดภัย
- บริการนี้เป็นของบุคคลภายนอก ไม่ได้เกี่ยวข้องกับ Microsoft หรือ Google ควรเข้าผ่านการพิมพ์ที่อยู่เว็บเองเท่านั้น และระวังเว็บเลียนแบบที่ใช้ชื่อคล้ายกัน
- ไม่ควรพิมพ์ รหัสผ่านจริงที่ใช้อยู่ ลงเว็บตรวจสอบใดๆ ถ้าอยากตรวจรหัสที่บันทึกไว้ ใช้ฟีเจอร์ในเบราว์เซอร์แทน เช่น Password Monitor (ดู ตรวจรหัสผ่านรั่วไหลใน Edge)
ตัวอย่างใช้งานจริง
คุณลุงได้ข่าวว่ามีเว็บขายของที่เขาเคยสมัครไว้เมื่อหลายปีก่อนถูกเจาะ ลูกชายจึงช่วยเปิดเบราว์เซอร์พิมพ์ที่อยู่เว็บตรวจสอบเอง แล้วใส่อีเมลของคุณลุงลงไป พบว่าโผล่ในเหตุการณ์รั่วไหล 3 รายการ หนึ่งในนั้นมีรหัสผ่านรั่วไปด้วย ลูกชายเข้าไปเปลี่ยนรหัสผ่านเว็บนั้น และเว็บอื่นที่คุณลุงใช้รหัสเดียวกัน ตั้งรหัสใหม่ที่ไม่ซ้ำกัน เปิด 2-Step Verification ให้บัญชีอีเมลหลัก แล้วกด Notify me เพื่อให้แจ้งเตือนเมื่อเกิดเหตุการณ์ใหม่ในอนาคต ทั้งหมดใช้เวลาไม่ถึงชั่วโมง
สรุป
การตรวจอีเมลกับบริการอย่าง Have I Been Pwned ใช้เวลาไม่กี่วินาทีและช่วยให้รู้ตัวก่อนที่จะเกิดความเสียหาย พิมพ์ที่อยู่เว็บเอง ตรวจทุกอีเมลที่ใช้ เมื่อพบให้เปลี่ยนรหัสผ่านทันที ไม่ใช้รหัสซ้ำ เปิดยืนยันตัวตนสองขั้นตอน และระวังข้อความหลอกลวงที่ตามมา เพียงเท่านี้ก็ลดความเสี่ยงจากข้อมูลที่หลุดไปแล้วได้มาก
